
Problem und Fehlermeldung
Seit dem 5. November 2026 lehnt Microsoft E-Mails an private Adressen wie @outlook.com, @hotmail.com, @live.com und @msn.com zum Teil ab. Beachten Sie auch die Links am Ende dieses Artikels.
Der Absender bekommt eine Fehlermeldung wie diese zurück:
550 5.7.1 Message rejected: Message lacks SPF/DKIM/DMARC Auth Records
550 5.7.1 Message rejected: Message lacks SPF/DKIM/DMARC Auth Records (AS9031519)
Microsoft hat diese Verschärfung nicht offiziell angekündigt. Admins und E-Mail-Anbieter melden das Verhalten seither aber übereinstimmend.
Wer ist betroffen?
Bisher galten Microsofts strenge Regeln nur für Massenversender mit mehr als 5000 Mails pro Tag, beispielsweise für Newsletter-Dienste. Jetzt sind offenbar auch ganz normale Firmen und kleine Büros betroffen, selbst bei einer einfachen Antwort an einen Kunden.
Microsoft lehnt nur einen Teil der Mails ab. Eine Nachricht kommt an, die nächste nicht, ein zweiter Versuch klappt vielleicht wieder. Viele halten die Fehlermeldung deshalb für einen einmaligen Aussetzer. Der Empfänger merkt gar nicht, dass ihm jemand geschrieben hat. So bleiben Rechnungen, Terminbestätigungen oder Offerten unbemerkt liegen.
Ursache
Die DNS-Zone Ihrer Domain muss folgende drei Einträge beinhalten: SPF / DKIM / DMARC.
Damit ein Empfänger erkennen kann, dass eine Mail wirklich von Ihrer Firma stammt, gibt es drei Einträge in den DNS-Einstellungen Ihrer Domain:
- SPF legt fest, welche Server im Namen Ihrer Domain Mails versenden dürfen.
- DKIM versieht jede Mail mit einer digitalen Signatur.
- DMARC verbindet beides mit der Absenderadresse und sagt dem Empfänger, wie er mit nicht bestätigten Mails umgehen soll.
Bei den betroffenen Domains fehlt meistens DMARC. SPF und oft auch DKIM sind schon vorhanden.
Lösung
DMARC-Eintrag
Sofern SPF und DKIM schon eingerichtet sind, fahren Sie mit den Einstellungen DMARC fort.
Ansonsten beachten Sie die folgenden beiden Themen: SPF und DKIM einrichten (untenstehend).
In den meisten Fällen reicht ein einziger zusätzlicher DNS-Eintrag:
- Name:
_dmarc - Typ: TXT
- Wert:
v=DMARC1; p=none
Mit p=none ändert sich für andere Empfänger wie Gmail oder Bluewin nichts. Sie erfahren nur, dass Ihre Domain DMARC verwendet. Wichtig dabei: DMARC funktioniert nur, wenn auch SPF oder DKIM für Ihre Absenderdomain korrekt eingerichtet ist.
DMARC-Eintrag in Plesk erstellen
Voraussetzung: Zugang zu Ihrem Administrationspanel bei MvA. Diese Zugangsdaten finden Sie im Ihnen von MvA zugesendeten PDF-Dokument. Haben Sie dieses Dokument nicht, melden Sie sich bei unserem Support.
Gehen Sie zu Websites & Domains > Ihre Domain > Tab „Hosting und DNS“ > DNS
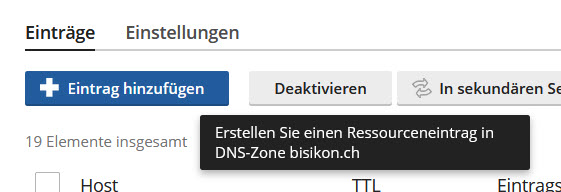
Klicken Sie Eintrag hinzufügen
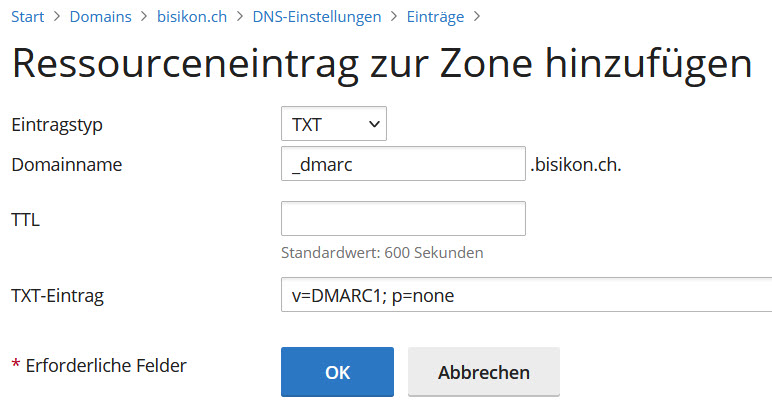
TXT Eintrag erfassen und mit OK bestätigen
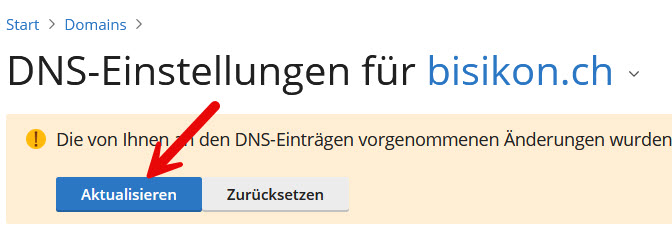
Einträge Aktualisieren
SPF einrichten
Folgender Artikel hilft beim korrekten Einrichten eines SPF-Eintrages: Fehlermeldung / Unzustellbar bei E-Mails an Gmail oder andere Provider
DKIM einrichten
Folgender Artikel hilft beim korrekten Einrichten eines DKIM-Eintrages: Aktivieren der E-Mail-Signierung mit DKIM
Kostenlose Online-Prüfung
Kostenlose Online-Tools wie MXToolbox oder dmarcian zeigen Ihnen, ob Ihre Domain einen DMARC-Eintrag hat. Ist keiner vorhanden, ist Ihre Domain betroffen.
Links
- https://learn.microsoft.com/en-us/answers/questions/6063076/incoming-emails-being-blocked-due-to-lack-of-spf-d?page=1#answer-13037462
- https://mailroute.net/blog/outlook-rejecting-email-without-dmarc


